
RoguePlanet ist eine öffentlich bekannt gewordene Zero-Day-Schwachstelle in Microsoft Defender. Unter bestimmten Voraussetzungen kann ein lokaler Angreifer SYSTEM-Rechte auf Windows 10 und Windows 11 erlangen.
Management Summary
RoguePlanet beschreibt eine Local-Privilege-Escalation-Schwachstelle in Microsoft Defender. Der veröffentlichte Proof of Concept nutzt eine Race Condition und kann bei erfolgreicher Ausführung eine Shell mit SYSTEM-Rechten starten.
Besonders kritisch ist, dass der Exploit gemäss öffentlichen Berichten auch auf Windows 10 und Windows 11 mit Juni-2026-Patch-Tuesday-Updates funktionieren soll.
CISO Takeaway: RoguePlanet ist kein klassischer Remote-Exploit, aber ein relevanter Eskalationsbaustein. Sobald ein Angreifer lokalen Zugriff erhält, kann die Schwachstelle zur vollständigen Kompromittierung des Endpoints führen.
Technische Einordnung
Die Schwachstelle betrifft Microsoft Defender und basiert auf einer Race Condition. Die Ausnutzung ist nicht auf jedem System gleich zuverlässig, wurde jedoch öffentlich demonstriert.
⚡ Race Condition
Der Angriff nutzt ein enges Zeitfenster innerhalb der Defender-Verarbeitung. Bei erfolgreichem Timing kann der Sicherheitskontext manipuliert werden.
🛡️ Defender als Angriffsfläche
Die Schwachstelle zeigt, dass auch Sicherheitsprodukte selbst Teil der Angriffsfläche sein können, insbesondere wenn sie mit hohen Systemrechten arbeiten.
> Warum ist RoguePlanet besonders gefährlich? 🔽
- SYSTEM-Rechte: Erfolgreiche Ausnutzung führt zu höchstmöglichen lokalen Rechten.
- Aktualisierte Systeme: Berichte nennen Windows 10 und Windows 11 mit Juni-2026-Updates.
- Post-Exploitation: Relevant nach Phishing, Malware, kompromittiertem Benutzerkonto oder Remote-Zugriff.
- Security Tool Abuse: Microsoft Defender wird selbst Teil der Exploit-Kette.
Betroffene Systeme
Nach aktuellem öffentlichen Kenntnisstand wurde RoguePlanet auf Windows 10 und Windows 11 getestet. Windows Server soll grundsätzlich ebenfalls betroffen sein können, der aktuelle PoC funktioniert dort jedoch nicht direkt ohne Anpassungen.
| Systembereich | Risiko | Bemerkung |
|---|---|---|
| Windows 10 Clients | Hoch | PoC gemäss Berichten erfolgreich getestet |
| Windows 11 Clients | Hoch | Auch mit Juni-2026-Updates potenziell betroffen |
| Windows Server | Mittel bis hoch | Aktueller PoC nicht direkt lauffähig, technische Betroffenheit möglich |
| VDI / Admin Workstations | Sehr hoch | Besonders kritisch wegen erhöhtem Zugriff auf interne Systeme |
Wichtig: Prüfen Sie Defender-Versionen, Endpoint-Flotte, lokale Benutzerrechte, EDR-Telemetrie und Microsoft-Advisories fortlaufend.
Proof of Concept
Ein öffentlicher Proof of Concept wurde veröffentlicht. Aus Sicherheitsgründen enthält dieser Blogpost keinen Exploit-Code, keinen GitHub-Link und keine ausführbare Anleitung.
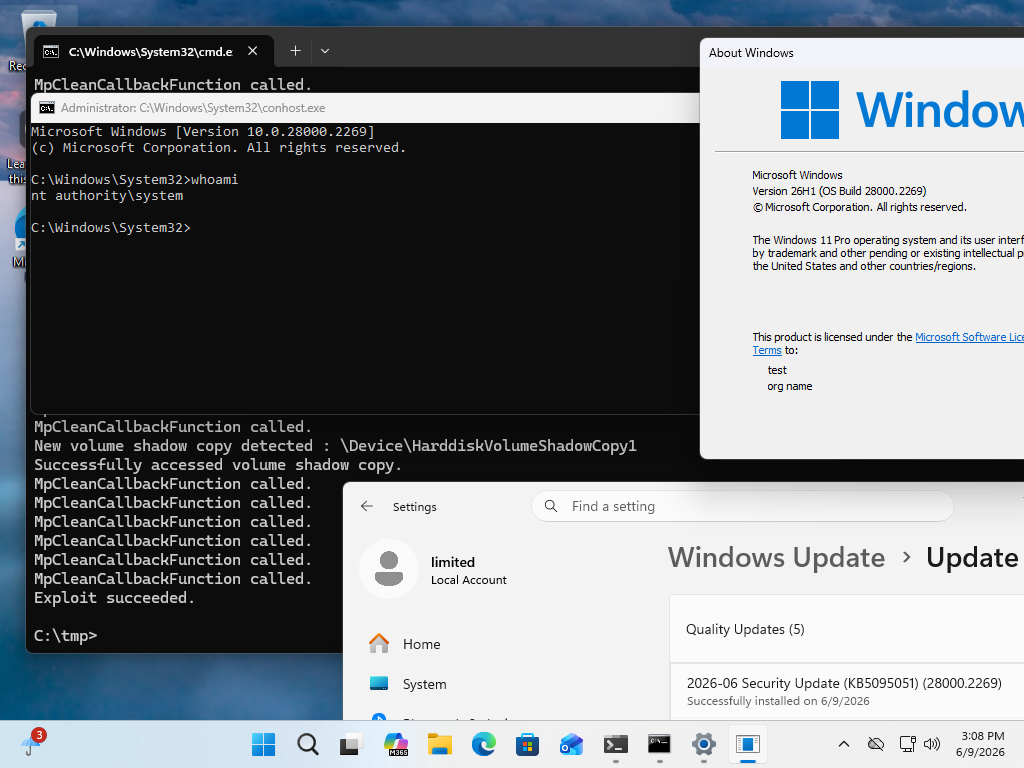
Image 1: RoguePlanet PoC – SYSTEM shell demonstration
Angriffspfad
RoguePlanet ist vor allem als Eskalationsstufe nach initialem Zugriff relevant. Ein Angreifer benötigt zunächst lokalen Codeausführungskontext, kann danach aber potenziell SYSTEM-Rechte erlangen.
| Phase | Beschreibung | Business Impact |
|---|---|---|
| Initial Access | Phishing, kompromittierter Benutzer, Malware, Remote-Zugriff oder Webshell. | Erster Zugriff auf Endpoint |
| Local Execution | Angreifer führt Code im Benutzerkontext aus. | Vorbereitung der Eskalation |
| Privilege Escalation | RoguePlanet wird zur Eskalation auf SYSTEM genutzt. | Vollständige lokale Kontrolle |
| Persistence | Manipulation von Services, Scheduled Tasks, lokalen Admins oder Security Tools. | Langfristige Kompromittierung |
| Lateral Movement | Credential Access, interne Reconnaissance und Bewegung zu weiteren Systemen. | Ausweitung zum Unternehmensvorfall |
Risikoanalyse
🔐 Vertraulichkeit
SYSTEM-Rechte ermöglichen Zugriff auf lokale Secrets, Credentials, Tokens, Browser-Daten und geschützte Dateien.
🧩 Integrität
Angreifer können Systemdateien, Sicherheitskonfigurationen, Dienste und lokale Policies manipulieren.
⚙️ Verfügbarkeit
Security Agents, Defender-Funktionen oder geschäftskritische Anwendungen können deaktiviert oder sabotiert werden.
🏢 Compliance
Betroffen sein können ISO 27001, NIS2, IKT-Minimalstandard, BSI-Grundschutz, NIST CSF und interne Risk-Control-Vorgaben.
Sofortmassnahmen
Priorität 1: Microsoft Security Advisories, Defender Security Intelligence Updates und Endpoint-Telemetrie eng überwachen.
- Defender aktualisieren: Security Intelligence, Plattform- und Engine-Versionen prüfen.
- Lokale Adminrechte reduzieren: Standardbenutzer, Helpdesk-Konten und Service Accounts überprüfen.
- Attack Surface Reduction aktivieren: ASR-Regeln testen und ausrollen.
- EDR Alerting schärfen: Prozesse mit plötzlichem SYSTEM-Kontext überwachen.
- Admin Workstations priorisieren: PAWs, Jump Hosts, VDI und IT-Admin-Clients zuerst bewerten.
- Incident Readiness prüfen: Isolation, Forensik, Rollback und Kommunikationswege vorbereiten.
Detection & Monitoring
Die Erkennung sollte sich auf ungewöhnliche Prozessketten, Defender-bezogene Events, Privilege-Escalation-Indikatoren und neue SYSTEM-Prozesse konzentrieren.
> Mögliche Detection-Schwerpunkte 🔽
- Unerwartete Shells oder Skriptprozesse mit SYSTEM-Rechten
- Ungewöhnliche Defender-Prozesse, Scan-Aktivitäten oder Dateioperationen
- Neue Services, Scheduled Tasks oder lokale Administratoren
- Manipulation von Defender-, EDR- oder Logging-Komponenten
- Verdächtige ISO-, VHD- oder VHDX-Nutzung auf Clients
- Credential-Dumping-Versuche nach lokaler Eskalation
# Beispielhafte defensive Windows-Prüfungen
whoami /priv
whoami /groups
query user
net localgroup administrators
schtasks /query /fo LIST /v
sc query type= service state= all
Get-MpComputerStatus
Get-MpPreference
Get-WinEvent -LogName Security -MaxEvents 50
Strategische Empfehlungen für CISOs
1. Endpoint Hardening
Windows-Baselines, Defender Policies, ASR-Regeln, Credential Guard und WDAC standardisieren.
2. Privileged Access
Administrative Tätigkeiten auf gehärtete PAWs beschränken und lokale Adminrechte konsequent entfernen.
3. Detection Engineering
Use Cases für SYSTEM-Shells, Defender-Manipulation, neue Services und verdächtige Prozessketten erstellen.
4. Vulnerability Governance
Zero-Day-Kommunikation, Ausnahmeprozesse, Notfallpatching und Risikobewertung formalisieren.
Executive Fazit
RoguePlanet zeigt, dass Endpoint-Security-Komponenten selbst eine kritische Angriffsfläche darstellen können. Für Unternehmen ist die Schwachstelle besonders relevant, weil sie nach initialem Zugriff den Weg zu SYSTEM-Rechten und damit zu vollständiger lokaler Kontrolle öffnen kann.
Security Teams sollten RoguePlanet als Anlass nehmen, Windows-Hardening, lokale Rechte, Defender-Konfiguration, EDR-Use-Cases und Incident-Response-Prozesse kurzfristig zu überprüfen.
CRYPTRON Security GmbH – Windows, Endpoint & Infrastructure Security
Benötigen Sie Unterstützung bei der Bewertung Ihrer Windows-Endpoint-, Active-Directory- oder Microsoft-Defender-Sicherheitsarchitektur? Das CRYPTRON Security Team unterstützt Sie bei Security Assessments, Hardening Reviews, Penetration Tests und Incident-Readiness.
Kontakt: CRYPTRON Security Team kontaktieren
Ressourcen
- The Hacker News – RoguePlanet Microsoft Defender Zero-Day
- SecurityWeek – New Windows Zero-Day Exploit RoguePlanet Released
- Security Affairs – RoguePlanet on Fully Patched Windows
- Microsoft Security Response Center
© 2026 CRYPTRON Security GmbH. All rights reserved.